बिना पासवर्ड के लॉगिन प्रणाली कितनी सुरक्षित है?
आज की डिजिटल दुनिया में पासवर्ड हमारी पहचान और सुरक्षा का सबसे आम तरीका बन चुके हैं। हम हर ऐप, वेबसाइट और सेवा के लिए अलग-अलग पासवर्ड बनाते हैं, उन्हें याद रखने की कोशिश करते हैं और अक्सर भूल भी जाते हैं। इसी समस्या को हल करने के लिए एक नई तकनीक तेजी से उभर रही है, जिसे “पासवर्डलेस लॉगिन” कहा जाता है।
इस तकनीक में आपको किसी भी पासवर्ड को याद रखने की जरूरत नहीं होती। इसके बजाय, आप अपनी पहचान को साबित करने के लिए फिंगरप्रिंट, चेहरे की पहचान या किसी सुरक्षित डिवाइस का उपयोग करते हैं। पहली नजर में यह तरीका बेहद आसान और सुविधाजनक लगता है, लेकिन सबसे बड़ा सवाल यही है कि क्या यह वास्तव में सुरक्षित भी है?
पासवर्डलेस लॉगिन क्या होता है?
पासवर्डलेस लॉगिन एक ऐसी प्रणाली है, जिसमें उपयोगकर्ता को लॉगिन करने के लिए पारंपरिक पासवर्ड की आवश्यकता नहीं होती। इसके बजाय, सिस्टम आपकी पहचान को सत्यापित करने के लिए अन्य तरीकों का उपयोग करता है, जैसे बायोमेट्रिक डेटा, सुरक्षित टोकन या आपके डिवाइस पर भेजे गए एक विशेष कोड।
इसका मुख्य उद्देश्य यह है कि उपयोगकर्ता को बार-बार पासवर्ड बनाने और याद रखने की परेशानी से छुटकारा मिले, और साथ ही सुरक्षा को भी बेहतर बनाया जा सके।
यह इतना लोकप्रिय क्यों हो रहा है?
आज के समय में साइबर हमलों का एक बड़ा कारण कमजोर या दोहराए गए पासवर्ड होते हैं। कई लोग आसान पासवर्ड रखते हैं या एक ही पासवर्ड को कई जगह इस्तेमाल करते हैं, जिससे उनकी सुरक्षा खतरे में पड़ जाती है। पासवर्डलेस सिस्टम इन समस्याओं को खत्म करने का दावा करता है।
इसके अलावा, यह उपयोग में भी तेज और सुविधाजनक है। केवल एक स्पर्श या चेहरे की पहचान से लॉगिन हो जाना, उपयोगकर्ता के अनुभव को काफी बेहतर बना देता है।
लेकिन असली सवाल अभी बाकी है…
अगर पासवर्ड की जरूरत ही खत्म हो जाए, तो क्या सुरक्षा और मजबूत हो जाएगी या नए प्रकार के खतरे सामने आएंगे? क्या बायोमेट्रिक और डिवाइस आधारित लॉगिन वास्तव में हैकिंग से सुरक्षित हैं?
और सबसे महत्वपूर्ण बात — यह तकनीक अंदर से काम कैसे करती है और इसकी सुरक्षा कितनी मजबूत है?
यही हम अगले भाग में गहराई से समझेंगे।
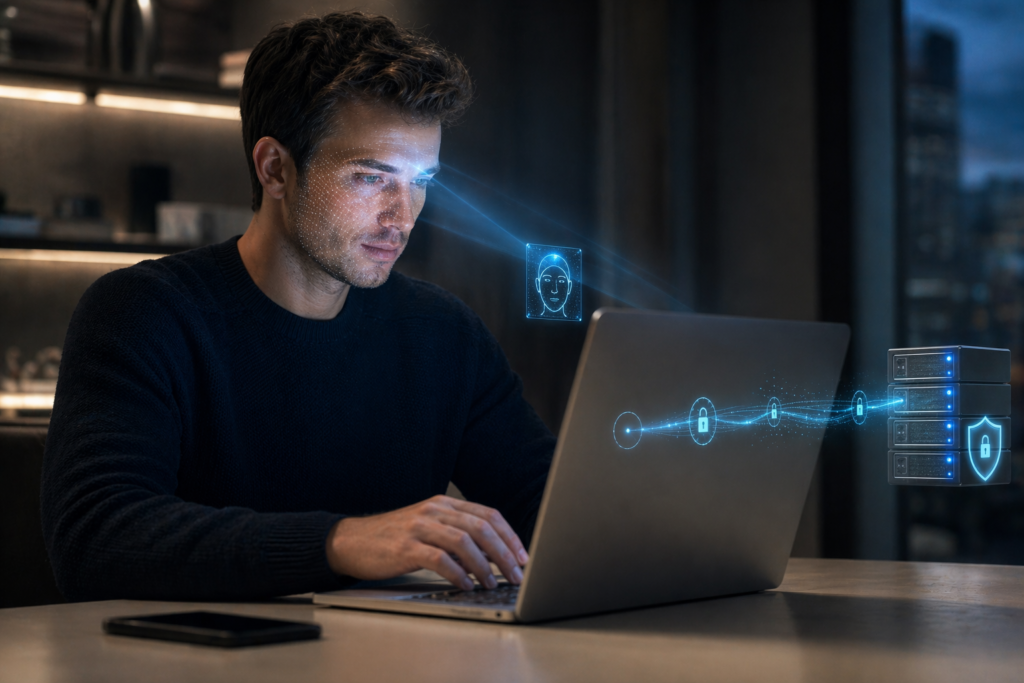
बिना पासवर्ड के लॉगिन सिस्टम वास्तव में कैसे काम करता है?
अब सबसे महत्वपूर्ण सवाल यह है कि अगर पासवर्ड नहीं है, तो सिस्टम आपकी पहचान को कैसे सत्यापित करता है। पहली नजर में यह प्रक्रिया बहुत सरल लगती है, लेकिन इसके पीछे अत्यंत उन्नत क्रिप्टोग्राफी (Cryptography) और सुरक्षा तकनीक काम करती है, जो पारंपरिक पासवर्ड सिस्टम से कहीं अधिक मजबूत मानी जाती है।
पासवर्डलेस लॉगिन का मूल सिद्धांत यह है कि आपकी पहचान किसी “राज़” (Secret) पर आधारित नहीं होती, बल्कि एक सुरक्षित और सत्यापित “डिवाइस” और “बायोमेट्रिक पहचान” पर आधारित होती है। इसका मतलब यह है कि आपका पासवर्ड कहीं भी स्टोर नहीं होता, जिससे उसे चोरी करना लगभग असंभव हो जाता है।
पब्लिक और प्राइवेट की (Public-Private Key) सिस्टम
इस तकनीक की सबसे महत्वपूर्ण नींव है पब्लिक और प्राइवेट की क्रिप्टोग्राफी। जब आप पहली बार किसी सेवा में रजिस्टर करते हैं, तो आपका डिवाइस एक “की पेयर” बनाता है। इसमें एक प्राइवेट की होती है, जो आपके डिवाइस में सुरक्षित रहती है, और एक पब्लिक की होती है, जो सर्वर पर भेजी जाती है।
जब आप लॉगिन करते हैं, तो सर्वर एक चैलेंज भेजता है, जिसे आपका डिवाइस आपकी प्राइवेट की से साइन करता है। फिर सर्वर उस सिग्नेचर को आपकी पब्लिक की से वेरिफाई करता है। इस पूरी प्रक्रिया में आपका कोई पासवर्ड कभी भी नेटवर्क पर नहीं जाता।
बायोमेट्रिक पहचान की भूमिका
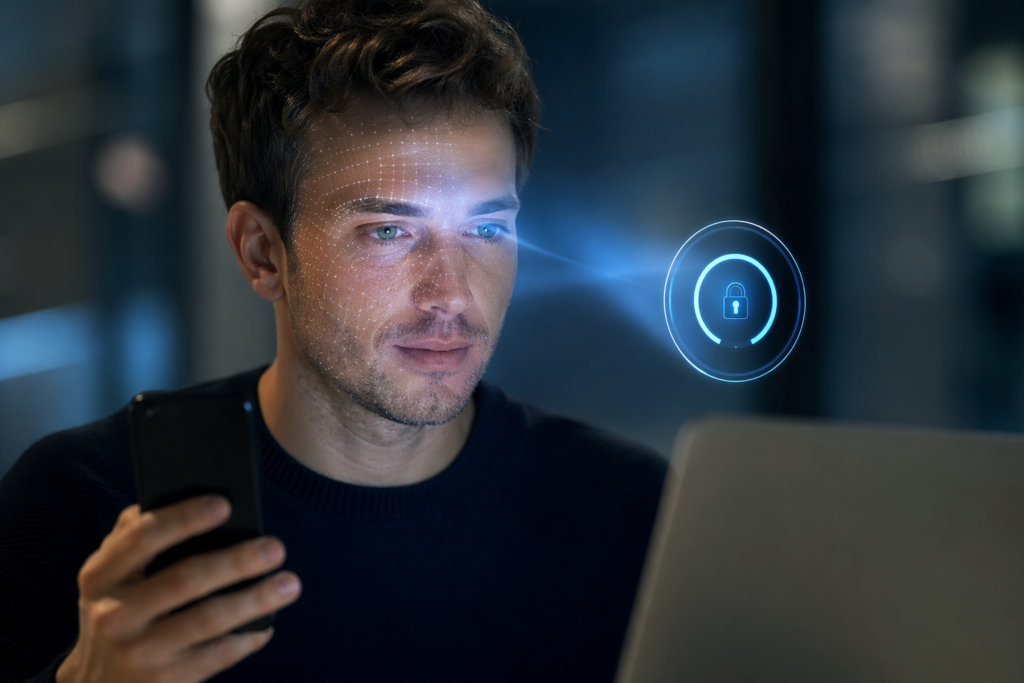
फिंगरप्रिंट या फेस रिकग्निशन इस प्रक्रिया में केवल एक “अनलॉक मैकेनिज्म” की तरह काम करते हैं। यानी ये आपके डिवाइस में सुरक्षित प्राइवेट की को एक्सेस करने की अनुमति देते हैं। आपका बायोमेट्रिक डेटा आमतौर पर डिवाइस के अंदर ही सुरक्षित रहता है और बाहर साझा नहीं किया जाता।
इसका मतलब यह है कि आपका फिंगरप्रिंट या चेहरा सीधे सर्वर पर नहीं भेजा जाता, जिससे डेटा चोरी का जोखिम काफी कम हो जाता है।
डिवाइस आधारित सुरक्षा (Device Trust)
पासवर्डलेस सिस्टम में आपका डिवाइस ही आपकी पहचान का मुख्य हिस्सा बन जाता है। इसे “Trusted Device” कहा जाता है। जब तक आपके पास वह डिवाइस है और आप उसे अनलॉक कर सकते हैं, तब तक आप सुरक्षित रूप से लॉगिन कर सकते हैं।
इससे यह सुनिश्चित होता है कि केवल वही व्यक्ति लॉगिन कर सकता है, जिसके पास वास्तविक डिवाइस और उसकी पहचान दोनों मौजूद हों।
फिशिंग (Phishing) से सुरक्षा क्यों मजबूत होती है?
पारंपरिक पासवर्ड सिस्टम में सबसे बड़ा खतरा फिशिंग हमलों का होता है, जहां उपयोगकर्ता से नकली वेबसाइट के जरिए पासवर्ड चुरा लिया जाता है। लेकिन पासवर्डलेस सिस्टम में चुराने के लिए कोई पासवर्ड होता ही नहीं।
इसके अलावा, यह सिस्टम केवल उसी वेबसाइट या ऐप पर काम करता है, जिसके लिए इसे बनाया गया है, जिससे नकली वेबसाइट पर इसका उपयोग संभव नहीं होता। यही कारण है कि इसे फिशिंग-रेसिस्टेंट तकनीक माना जाता है।
सबसे महत्वपूर्ण समझ
पासवर्डलेस लॉगिन सिस्टम क्रिप्टोग्राफी, बायोमेट्रिक पहचान और डिवाइस ट्रस्ट के संयोजन से काम करता है। इसमें पासवर्ड की जगह सुरक्षित डिजिटल की का उपयोग होता है, जिससे सुरक्षा का स्तर काफी बढ़ जाता है।
लेकिन हर तकनीक की तरह इसके भी कुछ जोखिम और सीमाएं होती हैं, जिन्हें समझना जरूरी है।
अब सवाल यह है कि यह प्रणाली वास्तव में कितनी सुरक्षित है, और इसमें कौन-कौन से खतरे मौजूद हैं?
यही हम अगले भाग में विस्तार से समझेंगे।
क्या पासवर्डलेस लॉगिन वास्तव में सुरक्षित है?
अब हम इस विषय के सबसे महत्वपूर्ण निष्कर्ष पर आते हैं — क्या बिना पासवर्ड के लॉगिन प्रणाली पारंपरिक पासवर्ड सिस्टम से ज्यादा सुरक्षित है? इसका उत्तर है — हां, लेकिन कुछ शर्तों के साथ। यह तकनीक कई मामलों में पासवर्ड से अधिक सुरक्षित साबित होती है, लेकिन यह पूरी तरह जोखिम मुक्त नहीं है।
पासवर्ड सिस्टम की सबसे बड़ी कमजोरी यह है कि पासवर्ड को चोरी किया जा सकता है, अनुमान लगाया जा सकता है या उपयोगकर्ता द्वारा गलती से साझा किया जा सकता है। इसके विपरीत, पासवर्डलेस सिस्टम में ऐसा कोई “सीक्रेट” नहीं होता जिसे आसानी से चुराया जा सके, जिससे यह मूल रूप से अधिक सुरक्षित बन जाता है।
सबसे बड़े फायदे
पासवर्डलेस लॉगिन का सबसे बड़ा फायदा यह है कि यह फिशिंग हमलों से काफी हद तक सुरक्षित होता है। क्योंकि यहां उपयोगकर्ता से कोई पासवर्ड नहीं लिया जाता, इसलिए नकली वेबसाइट के जरिए जानकारी चुराने की संभावना बहुत कम हो जाती है।
इसके अलावा, यह उपयोगकर्ता के लिए भी अधिक सुरक्षित है, क्योंकि उसे कमजोर या दोहराए गए पासवर्ड रखने की जरूरत नहीं होती। बायोमेट्रिक और डिवाइस आधारित सुरक्षा इसे और मजबूत बनाते हैं।
संभावित जोखिम और कमजोरियां
हालांकि यह तकनीक उन्नत है, लेकिन इसके अपने कुछ जोखिम भी हैं। सबसे बड़ा जोखिम है डिवाइस पर निर्भरता। अगर आपका डिवाइस खो जाता है या चोरी हो जाता है, तो आपकी सुरक्षा प्रभावित हो सकती है, खासकर अगर उसमें उचित सुरक्षा उपाय न हों।
दूसरा जोखिम बायोमेट्रिक डेटा से जुड़ा है। अगर किसी कारण से बायोमेट्रिक सिस्टम को धोखा दिया जाता है या डेटा से समझौता होता है, तो उसे बदलना पासवर्ड जितना आसान नहीं होता। पासवर्ड को आप बदल सकते हैं, लेकिन फिंगरप्रिंट या चेहरे को नहीं।
इसके अलावा, कुछ हमले ऐसे भी हो सकते हैं जो सीधे डिवाइस या सॉफ्टवेयर को निशाना बनाते हैं, जैसे मैलवेयर या सिस्टम कमजोरियां। इसलिए केवल तकनीक ही नहीं, बल्कि उसका सही उपयोग भी उतना ही जरूरी है।
क्या यह पासवर्ड से बेहतर है?
अगर सही तरीके से लागू किया जाए, तो पासवर्डलेस लॉगिन पारंपरिक पासवर्ड सिस्टम से अधिक सुरक्षित माना जाता है। यह उपयोगकर्ता की गलतियों पर कम निर्भर करता है और तकनीकी स्तर पर मजबूत सुरक्षा प्रदान करता है।
लेकिन यह पूरी तरह इस बात पर निर्भर करता है कि सिस्टम कितना सुरक्षित है, डिवाइस कितना भरोसेमंद है और उपयोगकर्ता सुरक्षा नियमों का कितना पालन करता है।
सबसे महत्वपूर्ण समझ
कोई भी सुरक्षा प्रणाली पूरी तरह सुरक्षित नहीं होती, लेकिन पासवर्डलेस सिस्टम सुरक्षा के एक नए और बेहतर स्तर की ओर संकेत करता है। यह पारंपरिक कमजोरियों को कम करता है, लेकिन नई चुनौतियां भी लेकर आता है।
अंत में एक स्पष्ट निष्कर्ष
अगर पूरे विषय को एक लाइन में समझें, तो —
पासवर्डलेस लॉगिन ज्यादा सुरक्षित है, लेकिन पूरी तरह जोखिम मुक्त नहीं है।
यानी यह भविष्य की दिशा है, लेकिन इसे समझदारी और सावधानी के साथ अपनाना जरूरी है।
आने वाले समय में यह तकनीक हमारी डिजिटल पहचान का मुख्य आधार बन सकती है।